
Як захистити сервер, якщо до нього підключаються кілька працівників
Коли з сервером працює одна людина, контролювати доступ відносно просто. Але щойно до бухгалтерської програми, CRM, корпоративних файлів чи робочого середовища підключається команда, кількість ризиків зростає. Наприклад, на сервері від VPS-UP можна розгорнути потрібну систему та надати працівникам віддалений доступ, проте безпека залежатиме не тільки від інфраструктури провайдера. Власник сервера відповідає за облікові записи, права користувачів, налаштування операційної системи та захист самого підключення.
У цій статті розберемося, як організувати спільний доступ до VPS/VDS сервера, розмежувати права працівників і знизити ризик несанкціонованого входу або втрати даних.
Не використовуйте один обліковий запис для всієї команди
Спільний логін адміністратора зручний лише до першої проблеми. Якщо пароль потрапить до сторонньої людини, неможливо буде визначити, хто саме входив у систему та які дії виконував. Так само складно закрити доступ звільненому працівникові: доведеться змінювати пароль і передавати його всім іншим.
Кожному користувачеві потрібен окремий обліковий запис. Для повсякденної роботи не слід надавати права root або локального адміністратора. Бухгалтеру достатньо доступу до облікової програми й визначених каталогів, розробнику — до коду та служб свого проєкту, менеджеру — до CRM. Адміністративні права варто видавати лише на ті операції, для яких вони справді потрібні, а на Linux виконувати привілейовані команди через sudo.
Базова політика доступу має передбачати:
-
унікальний обліковий запис і складний пароль для кожного працівника;
-
багатофакторну автентифікацію для VPN, панелі керування та шлюзу віддаленого доступу;
-
блокування або затримку повторних спроб входу після кількох помилок;
-
негайне вимкнення акаунту після звільнення чи зміни обов’язків;
-
перегляд виданих прав щонайменше раз на квартал.
Пароль має бути довгим, унікальним і не використовуватися в інших сервісах. Зберігати такі комбінації краще в корпоративному менеджері паролів.
Закрийте прямий доступ із відкритого інтернету
Якщо VPS сервер приймає RDP- або SSH-підключення з будь-якої IP-адреси, сторонні користувачі та автоматизовані програми можуть постійно намагатися підібрати дані для входу. Зміна стандартного порту скоротить кількість таких спроб, але не закриє доступ до сервера.
Надійніше дозволити працівникам підключатися лише через VPN. Якщо вони працюють зі сталих IP-адрес, у налаштуваннях фаєрвола можна вказати, з яких адрес дозволений вхід. Усі інші підключення сервер блокуватиме.
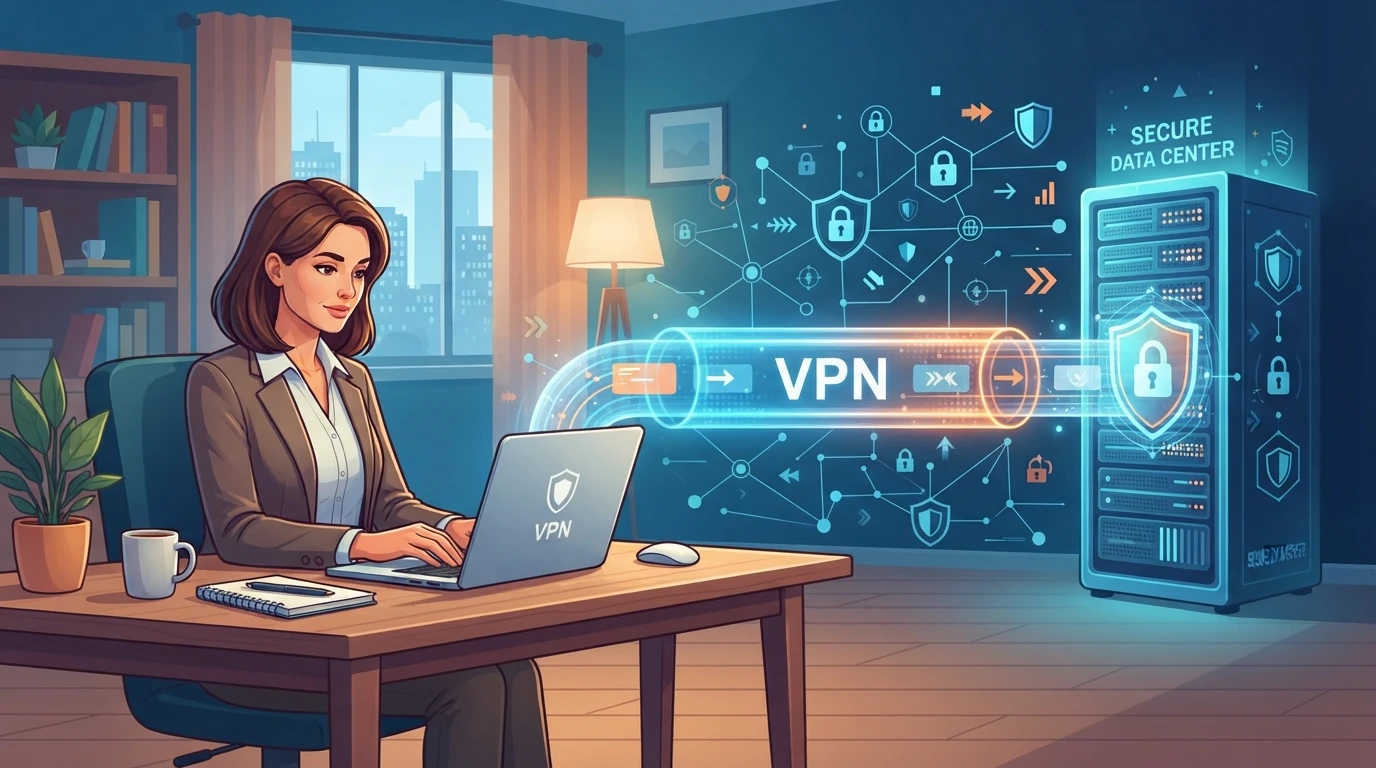
На Windows Server також варто ввімкнути Network Level Authentication, щоб система перевіряла користувача до початку віддаленого сеансу. На Linux краще використовувати SSH-ключі замість паролів і заборонити віддалений вхід через обліковий запис root.
Читайте також: Як вибрати VPS і на що звертати увагу при оренді сервера
Контролюйте стан сервера після налаштування
Безпека не завершується в день запуску. Операційну систему, RDP-компоненти, VPN, панель керування та робочі програми потрібно регулярно оновлювати. Критичні виправлення для доступних із мережі сервісів не варто відкладати до кінця місяця. Перед оновленням слід мати актуальну резервну копію.
Окремої уваги потребують комп’ютери працівників. Навіть добре налаштований VDS-сервер не захистить викрадений SSH-ключ або збережений пароль RDP. Робочі пристрої мають отримувати оновлення, використовувати антивірусний захист і блокувати екран після періоду бездіяльності. Підключення з особистих комп’ютерів краще заборонити.
Для контролю подій варто:
-
зберігати журнали успішних і невдалих входів, змін прав та адміністративних команд;
-
налаштувати сповіщення про багаторазові помилки входу, нові акаунти й підключення з незвичних адрес;
-
робити резервні копії за розкладом і тримати хоча б одну копію окремо від основного сервера;
-
регулярно перевіряти відновлення, адже наявність файлу резервної копії ще не гарантує, що він придатний до використання.
Для проєктів із високим навантаженням замість VPS можна використовувати виділені сервери на кшталт https://vps-up.online/server-rent/, але принципи організації доступу для працівників залишаються такими самими.
Якщо кожен працівник має окремий акаунт і мінімально необхідні права, а події фіксуються в журналах, інцидент легше помітити та локалізувати. Для невеликої компанії це практичніше за складні інструменти, якими ніхто не керує.